Tóm tắt: Ledger, nhà sản xuất ví phần cứng hàng đầu thế giới, đang điều tra các báo cáo cho rằng hơn 86 triệu USD tiền mã hoá có thể đã bị đánh cắp từ hàng trăm ví liên quan tới thiết bị do CryptoBilis – một nhà bán lẻ ở Đông Nam Á – phân phối. Hãng đã yêu cầu CryptoBilis tạm dừng toàn bộ hoạt động bán và vận chuyển, đồng thời khuyến nghị khách hàng mua thiết bị trong vòng 90 ngày gần đây không nên bắt đầu thiết lập ví. Những người đã kích hoạt ví nên cân nhắc chuyển tài sản sang một thiết bị Ledger mới với cụm từ khôi phục được tạo lại. Nguyên nhân, số người bị ảnh hưởng và tổng thiệt hại vẫn chưa được xác minh độc lập. Một giả thuyết được đặt ra là tấn công chuỗi cung ứng – tức thiết bị bị can thiệp trước khi tới tay người dùng. Sự việc diễn ra trong bối cảnh năm nay vốn đã chứng kiến nhiều vụ khai thác lỗ hổng lớn như Bitget (hơn 350 triệu USD), Liquid Network (khoảng 320 triệu USD), Drift (295 triệu USD) và Kelp (293 triệu USD).
Ledger lên tiếng và yêu cầu tạm dừng bán hàng
Ngày thứ Sáu (9/10), nhà sản xuất ví phần cứng Ledger cho biết đang điều tra các báo cáo về số tiền bị đánh cắp liên quan tới thiết bị bán qua một nhà bán lẻ ở Đông Nam Á, trong bối cảnh một vụ trộm được cho là trị giá 86 triệu USD có nguy cơ khiến thiệt hại của ngành tiền mã hoá trong năm nay thêm chồng chất.
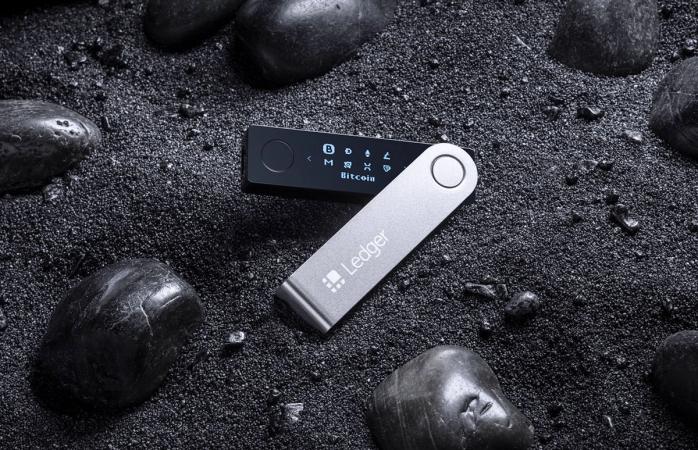
Ví phần cứng (hardware wallet) là thiết bị vật lý lưu trữ khoá riêng dùng để truy cập tiền mã hoá hoàn toàn ngoại tuyến, thay vì đặt trên sàn giao dịch hay máy tính kết nối internet.
Nhà điều tra chuỗi khối ẩn danh Specter cho biết trên X rằng hơn 86 triệu USD tiền mã hoá có thể đã bị đánh cắp từ hàng trăm ví. Cho tới nay chưa có bất kỳ xác nhận độc lập nào về số tài sản người dùng bị ảnh hưởng.
Specter nói rằng họ đã lần theo các địa chỉ bị nghi là của kẻ trộm trên Bitcoin, Ethereum và Tron sau khi thấy các báo cáo từ người dùng Ledger trên X và Reddit. Vẫn chưa rõ những vụ việc này có liên quan với nhau hay nguyên nhân gây ra thất thoát là gì.
Trong bài đăng của mình, Ledger thừa nhận có báo cáo về việc khách hàng mua thiết bị qua CryptoBilis, một nhà bán lẻ ở Đông Nam Á, bị mất tiền, nhưng không xác nhận số tiền bị mất hay nguyên nhân cụ thể.
Khuyến nghị dành cho người dùng
Như một biện pháp phòng ngừa, công ty cho biết đã đề nghị CryptoBilis tạm dừng mọi hoạt động bán và vận chuyển trong thời gian điều tra. Ledger khuyến cáo khách hàng đã mua thiết bị từ nhà bán lẻ này trong vòng 90 ngày qua không nên bắt đầu thiết lập thiết bị.
- Đề nghị CryptoBilis tạm dừng bán và vận chuyển cho tới khi điều tra xong.
- Khách mua thiết bị trong 90 ngày gần đây: không thiết lập, không kích hoạt ví.
- Khách đã kích hoạt ví: cân nhắc chuyển toàn bộ tài sản sang một thiết bị Ledger mới có cụm từ khôi phục được tạo lại.
- Ledger cho biết sẽ tiếp tục cập nhật thông tin khi quá trình điều tra tiến triển.
Cụm từ khôi phục (recovery phrase) – còn gọi là seed phrase – là dãy 12 hoặc 24 từ dùng để khôi phục quyền truy cập ví. Bất kỳ ai biết được dãy từ này đều có thể kiểm soát số tài sản trong ví, nên nó phải được giữ bí mật tuyệt đối và chỉ do chính người dùng tạo ra.
Bối cảnh: một năm khó khăn của bảo mật tiền mã hoá
Vụ việc được cho là mất tiền nói trên có thể cộng thêm vào một năm vốn đã đầy sóng gió với an ninh trong lĩnh vực tiền mã hoá. Tháng trước, sàn giao dịch tiền mã hoá Bitget bị khai thác lỗ hổng dẫn tới hơn 350 triệu USD tài sản bị đánh cắp. Các sự cố lớn khác gồm Liquid Network với khoảng 320 triệu USD, Drift với 295 triệu USD và Kelp với 293 triệu USD, theo dữ liệu của DefiLlama.
- Bitget: hơn 350 triệu USD bị đánh cắp (tháng 9/2026).
- Liquid Network: khoảng 320 triệu USD.
- Drift: 295 triệu USD.
- Kelp: 293 triệu USD.
- Ledger/CryptoBilis: hơn 86 triệu USD được cho là bị đánh cắp, chưa xác minh độc lập.
Khai thác lỗ hổng (exploit) là việc kẻ tấn công lợi dụng một điểm yếu trong mã nguồn, giao thức hoặc quy trình vận hành để chiếm đoạt tài sản trong hệ thống tiền mã hoá.
Vì sao vụ việc này đáng chú ý với thị trường
Được thành lập năm 2014 và có trụ sở tại Paris, Ledger là một trong những nhà sản xuất ví phần cứng lớn nhất. Công ty cho biết đã bán hơn 7 triệu thiết bị trên toàn thế giới và sản phẩm của họ được nhiều nhà đầu tư sử dụng để bảo vệ tiền mã hoá mà không cần phụ thuộc vào sàn giao dịch.
Chính vì vậy, bất kỳ vấn đề an ninh nào liên quan tới sản phẩm của hãng đều có ý nghĩa lớn với thị trường tiền mã hoá nói chung. Tuy nhiên, trong trường hợp này, cuộc điều tra xoay quanh các thiết bị được bán qua một nhà bán lẻ bên thứ ba và chưa có bằng chứng xác nhận rằng hệ thống hay công nghệ ví của chính Ledger bị xâm phạm.
Giả thuyết tấn công chuỗi cung ứng
Tấn công chuỗi cung ứng (supply-chain attack) là hình thức kẻ tấn công can thiệp vào sản phẩm ngay từ khâu sản xuất, vận chuyển hoặc phân phối, trước khi sản phẩm tới tay người dùng cuối.
Một khả năng được đặt ra là ví phần cứng bị can thiệp trước khi tới tay khách hàng. Chẳng hạn, kẻ tấn công có thể cung cấp một thiết bị đã gắn sẵn cụm từ khôi phục mà chúng biết trước, từ đó về sau có thể truy cập số tiền mà người dùng nạp vào ví. Kịch bản này khác với việc hệ thống của Ledger bị xâm nhập. Dù vậy, hiện chưa có xác nhận rằng việc can thiệp thiết bị hay cụm từ khôi phục được tạo sẵn là nguyên nhân gây ra thất thoát.
Sự việc vẫn đang được điều tra và hiện chưa rõ có bao nhiêu người dùng bị ảnh hưởng, các vụ mất tiền được báo cáo có liên quan tới nhau hay không, cũng như tổng lượng tiền mã hoá bị mất là bao nhiêu.
Câu hỏi thường gặp
Ledger có bị hack hệ thống của mình không?
Chưa có bằng chứng xác nhận rằng hệ thống hay công nghệ ví của chính Ledger bị xâm phạm. Cuộc điều tra hiện tập trung vào các thiết bị được bán qua CryptoBilis, một nhà bán lẻ bên thứ ba ở Đông Nam Á.
Khoản thiệt hại 86 triệu USD đã được xác nhận chưa?
Chưa. Con số hơn 86 triệu USD đến từ nhà điều tra chuỗi khối ẩn danh Specter và chưa có xác nhận độc lập về số tài sản người dùng bị ảnh hưởng. Ledger cũng không xác nhận số tiền này.
Tôi vừa mua ví Ledger từ CryptoBilis, tôi nên làm gì?
Nếu mua trong vòng 90 ngày gần đây, bạn nên không bắt đầu thiết lập thiết bị. Nếu đã kích hoạt ví, hãy cân nhắc chuyển tài sản sang một thiết bị Ledger mới với cụm từ khôi phục được tạo lại.
Tấn công chuỗi cung ứng là gì và khác gì với bị hack hệ thống?
Tấn công chuỗi cung ứng là việc can thiệp vào thiết bị trước khi nó tới tay người dùng, ví dụ gắn sẵn cụm từ khôi phục mà kẻ tấn công đã biết. Cách này khác với việc xâm nhập trực tiếp vào hệ thống của nhà sản xuất.
Năm nay đã có những vụ khai thác lỗ hổng lớn nào?
Theo dữ liệu của DefiLlama, các sự cố lớn gồm Bitget với hơn 350 triệu USD bị đánh cắp, Liquid Network khoảng 320 triệu USD, Drift 295 triệu USD và Kelp 293 triệu USD.
Dịch và biên tập lại theo nguồn: CoinDesk Finance
Theo Nghị quyết số 05/2025/NQ-CP ngày 09/09/2025 của Chính phủ về việc thí điểm triển khai thị trường tài sản số tại Việt Nam, Tienmahoa.Net hiện chỉ cung cấp thông tin cho độc giả quốc tế và không phục vụ người dùng tại Việt Nam cho đến khi có hướng dẫn chính thức từ cơ quan chức năng.
